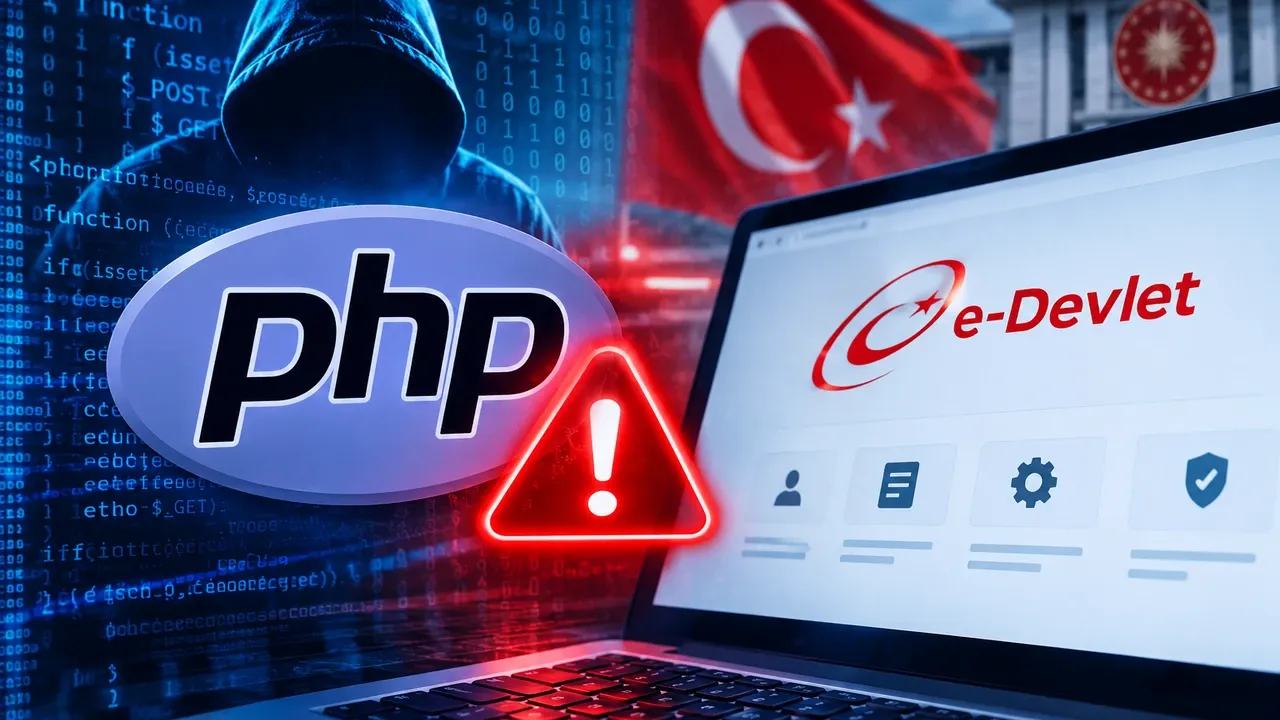

Dünya genelindeki internet altyapılarını ilgilendiren iki kritik PHP güvenlik açığının ortaya çıkmasının ardından Türkiye’de de önleyici çalışmalar hızlandırıldı.
Siber Güvenlik Başkanlığı, kamu sistemleri ve özel sektör altyapılarında kontrollerin sürdüğünü açıklarken, e-Devlet Kapısı’nın durumuna ilişkin de kamuoyunu bilgilendirdi.
E-DEVLET HİZMETLERİ KESİNTİSİZ DEVAM EDİYOR
Siber Güvenlik Başkanlığının açıklamasına göre e-Devlet Kapısı’nda gerçekleştirilen teknik incelemelerde hizmetlerin güvenliğini veya devamlılığını olumsuz etkileyecek bir sorun tespit edilmedi.
Vatandaşların e-Devlet üzerinden sunulan hizmetleri kullanmaya devam ettiği belirtilirken, sistemlerin 7 gün 24 saat esasına göre izlendiği ifade edildi.
Platformun farklı kamu kurumlarıyla güvenli protokoller üzerinden veri alışverişi gerçekleştiren çok katmanlı bir mimariye sahip olduğu belirtildi.
ŞİFRE OLMADAN SİSTEME MÜDAHALE RİSKİ
“PHP2Shell” adıyla gündeme gelen iki güvenlik açığının, uygun koşullar oluşması halinde saldırganlara uzaktan kod çalıştırma imkanı verebildiği aktarıldı.

Bu nedenle güvenlik açıkları, özellikle güncel olmayan PHP sürümlerini kullanan sistemler açısından önemli bir risk olarak değerlendiriliyor.
Açıkların WordPress, Drupal ve Joomla gibi PHP kullanan içerik yönetim sistemlerini de ilgilendirebileceği belirtilirken, her sitenin doğrudan risk altında olduğunun söylenemeyeceği vurgulandı.
YENİ PHP SÜRÜMLERİ YAYIMLANDI
PHP geliştiricilerinin güvenlik açıklarının giderildiği güncel sürümleri kullanıma sunduğu belirtildi.
PHP 8.2.35, PHP 8.3.36, PHP 8.4.27 ve PHP 8.5.12 sürümlerinin söz konusu güvenlik açıklarına karşı güncellemeler içerdiği aktarıldı.
PHP 8.1 ve daha eski sürümlerin resmi destek sürelerinin sona ermiş olması nedeniyle bu altyapıları kullanan sistemlerin güncel sürümlere geçirilmesi gerektiği ifade edildi.
KURUMLAR VE SİTE YÖNETİCİLERİNE UYARI
Siber Güvenlik Başkanlığı, kurum ve kuruluşların kullandıkları PHP sürümlerini kontrol etmelerini ve resmi güvenlik güncellemelerini hızlı şekilde uygulamalarını istedi.
SOME ekipleriyle koordineli teknik takip ve ağ taramalarının sürdürüldüğü, olası saldırı girişimlerinin erken aşamada tespit edilmesi için çalışmaların devam ettiği bildirildi.
Mevcut açıklamalara göre Türkiye’de bu açıklar nedeniyle vatandaşların verilerinin ele geçirildiğine veya e-Devlet sistemlerine başarılı bir saldırı gerçekleştirildiğine ilişkin herhangi bir tespit bulunmuyor.